Qualité des événements et confidentialité dans cPixel
Quelles données client cPixel envoie-t-il ?
cPixel envoie les identifiants sur lesquels les plateformes publicitaires font correspondre les conversions : identifiants de clic et cookies tels que _fbp, _fbc et ttclid, l’adresse IP et le navigateur du visiteur, et, une fois qu’un client Shopify les donne au paiement, son e-mail et son numéro de téléphone, hachés en SHA-256. Il n’envoie jamais de noms ni d’adresses postales, et applique les choix de consentement que Shopify enregistre.
Par plateforme, depuis le serveur de cPixel :
| Identifiant | Meta | TikTok | GA4 | OpenAI Ads | Snapchat | |
|---|---|---|---|---|---|---|
| E-mail et téléphone, hachés | Oui | Oui | Oui | Oui | Oui | Oui |
| Identifiant client Shopify | Haché | Haché | Non haché, comme user_id |
Haché | Haché | Haché |
| Identifiant d’appareil Shopify, haché | Oui | Oui | — | Oui | — | — |
| Adresse IP et agent utilisateur | Oui | Oui | — | Oui | Oui | Oui |
| Identifiants de clic et cookies | _fbp, _fbc |
_ttp, ttclid |
Identifiants client et session | oppref, obref |
— | — |
| Localisation déduite de l’IP, hachée | Activé par défaut | — | — | — | — | — |
Google Ads ne reçoit aucune donnée hachée : sa balise navigateur transporte l’identifiant de clic de Google (gclid, gbraid ou wbraid).
Localisation depuis l’adresse IP
Par défaut, Meta, et seul Meta, reçoit aussi le pays, la région, la ville et le code postal déduits de l’adresse IP du client, hachés. Le texte d’aide de cPixel avertit qu’une ville ou un code postal déduit est souvent faux sur les réseaux mobiles et les VPN, ce qui peut réduire la qualité de correspondance de Meta. Pour en envoyer moins :
- Ouvrez Paramètres dans cPixel.
- Sous Localisation d’après l’adresse IP du client, choisissez Envoyer uniquement le pays ou N’envoyer rien de déduit de l’IP plutôt que Envoyer pays, région, ville et code postal.
- Cliquez sur Enregistrer.
Comment sont-elles protégées ?
L’e-mail et le téléphone sont hachés en SHA-256 avant de quitter cPixel, qui ne les stocke jamais sous aucune forme. L’identifiant client et la localisation déduite de l’IP sont aussi hachés, sauf le user_id de GA4 ; l’adresse IP et l’agent utilisateur sont envoyés non hachés. Shopify a approuvé l’accès de cPixel aux données client protégées le 1er septembre 2026, et le code de cPixel retient l’e-mail, le téléphone et l’identifiant client sans cette approbation. En direct affiche les payloads masqués, avec les adresses IP masquées, et cPixel n’en garde aucune copie.
Que change un client qui refuse le suivi ?
cPixel lit le consentement de chaque client depuis Shopify et l’applique dans son propre code, pour les envois navigateur comme serveur : GA4 a besoin du consentement analytique, et chaque plateforme publicitaire du consentement marketing. Un événement refusé est ignoré, et En direct indique pourquoi.
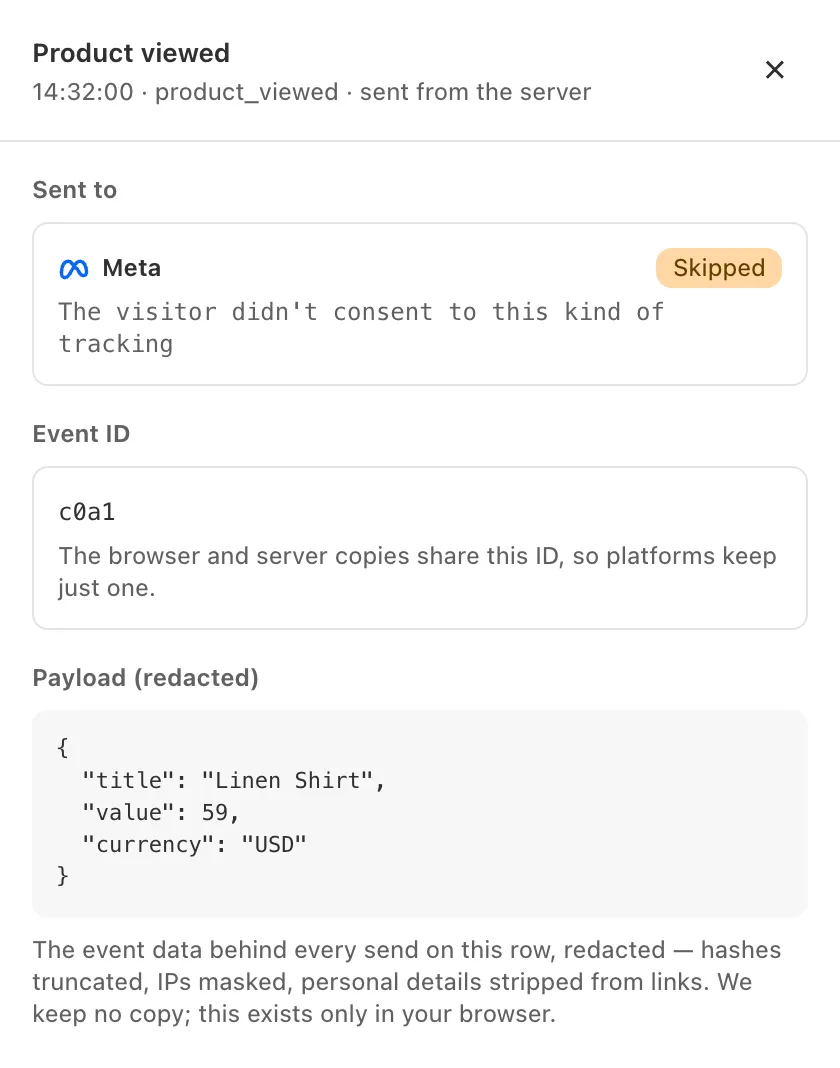
- Avant que le client ne choisisse : là où votre boutique demande le consentement en premier, les événements attendent sur l’appareil du client et ne sont envoyés, avec leur heure d’origine, que s’il accepte. Les balises de la boutique de TikTok, OpenAI Ads, Pinterest et Snapchat ne se chargent pas tant que le consentement ne l’autorise pas.
- Vente de données : le refus d’un client active le Limited Data Use de Meta pour ses événements. cPixel n’envoie aucun indicateur équivalent aux autres plateformes.
- Achats : cPixel utilise le consentement enregistré pour ce paiement. Quand il n’a aucun enregistrement, par exemple parce qu’un bloqueur a arrêté son pixel ou que le client n’a jamais répondu à votre bannière, l’achat est envoyé comme si le client avait consenti. Aucun réglage ne change cela.
Que montre la page Qualité des événements ?
La page Qualité des événements de cPixel couvre les 7 derniers jours d’envois. Pour chaque plateforme connectée, elle affiche Leur score, le propre score de qualité de correspondance de la plateforme, que cPixel ne lit que de Meta, à côté d’Identifiants envoyés : combien de clés de correspondance cPixel a attachées. Pour TikTok, elle calcule aussi la formule publiée par TikTok à partir de ce qu’il a envoyé.
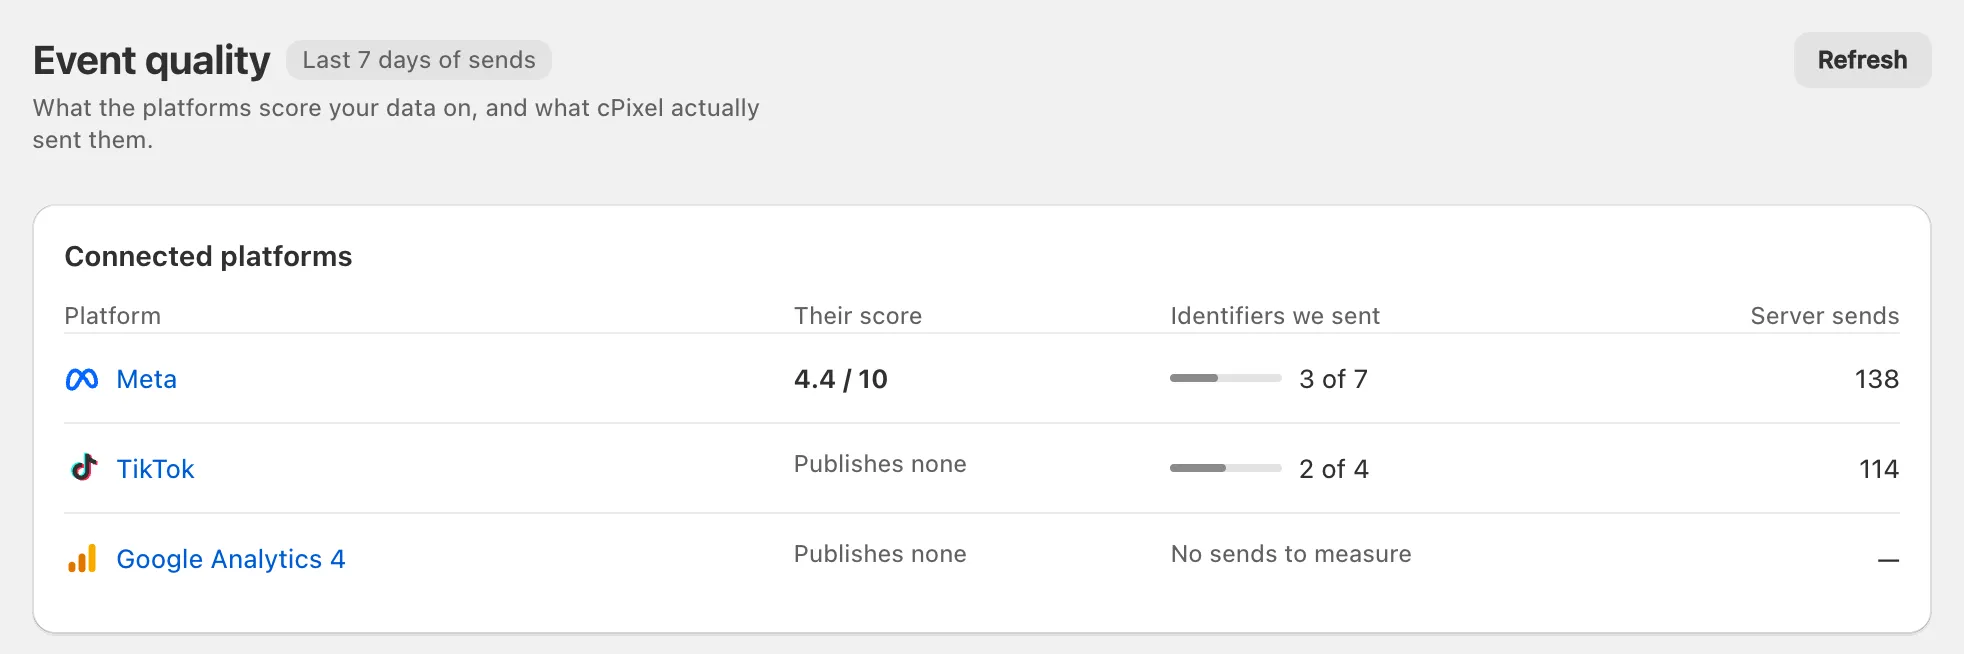
Les chiffres affichés sont des exemples.
- Meta : cPixel lit l’Event Match Quality de Meta une fois par jour et l’affiche telle quelle, sur l’échelle de 0 à 10 de Meta, avec ses propres diagnostics. De nombreux jetons créés dans Events Manager ne peuvent pas la lire, donc Ce type de jeton ne peut pas lire le score de Meta est normal et n’affecte pas l’envoi.
- TikTok : son score affiche N’en publie aucun. À la place, cPixel calcule la formule publiée par TikTok, la couverture moyenne des clés de correspondance, à partir de ce qu’il a envoyé, en pourcentage. Ce n’est pas le score que TikTok affiche dans son propre Events Manager, une moyenne pondérée dont cPixel ne voit pas les poids.
- GA4, OpenAI Ads, Snapchat et Pinterest : leur score affiche aussi N’en publie aucun, et la page indique qu’ils ne publient aucun score. C’est dépassé sauf pour GA4 : OpenAI Ads note chaque source de données quotidiennement, Snapchat affiche un Event Quality Score dans son Events Manager, et Pinterest en renvoie un via son API. cPixel ne lit aucun d’entre eux.
Comme le dit la page, « Ceci compte les identifiants que nous avons envoyés, pas ceux qui ont correspondu à un client ». Aucun outil ne peut promettre un score : chaque plateforme le fixe selon ce qu’elle parvient à faire correspondre.
Que ne stocke ou n’envoie jamais cPixel ?
cPixel n’envoie jamais de noms ni d’adresses postales, et ne les demande pas à Shopify. Il ne garde jamais les payloads d’événements, ce que montre En direct, ni les e-mails et numéros de téléphone de vos clients sous aucune forme. Ce qu’il garde :
| Enregistrement | Ce qu’il contient | Conservé |
|---|---|---|
| Données de correspondance du paiement | Identifiants de clic, cookies, adresse IP, agent utilisateur et consentement ; seulement le consentement si un client refuse tout suivi | 7 jours |
| Enregistrement de commande | Référence de commande, total, si le navigateur l’a signalée, avec quels clics publicitaires de plateformes elle est arrivée, et les identifiants client et session GA4, pour le Rapprochement et les remboursements GA4 | 45 jours |
| Commandes retenues | ID de commande, pendant la pause des envois serveur de Free | 7 jours |
| Paramètres et jetons d’accès | Votre configuration | Jusqu’à la désinstallation : les jetons aussitôt, le reste environ 48 heures plus tard |
| Demandes de support | Ce que vous écrivez au support | Jusqu’à 180 jours après clôture |
cPixel rend-il ma boutique conforme au RGPD ?
Aucun outil, seul, ne fait cela. La conformité dépend de toute votre boutique, de votre politique de confidentialité et de votre bannière jusqu’à chaque application qui traite des données client, et la page paramètres de confidentialité client de Shopify fait de la conformité aux lois qui vous concernent votre responsabilité.
Ce que fait cPixel : il applique les choix de consentement que Shopify enregistre, hache l’e-mail et le téléphone, n’envoie jamais de noms ni d’adresses, conserve les enregistrements pour des durées fixes et vous permet de limiter la localisation par IP. Là où cela diffère de ce dont votre boutique a besoin, comme des achats sans enregistrement de consentement, prenez conseil sur votre configuration. Voir aussi notre politique de confidentialité.
